NGINX2Root 一次揭露 5 個漏洞,4 個是自動掃描找到的
NGINX2Root 的主機 root 示範牽涉獨立的 Linux 核心漏洞。NGINX 1.30.7 和 1.31.9 已修補代理程式,維運團隊仍須驗證正式環境。
作者
Tenten AI 研究團隊
應用 AI
發布日期
閱讀時間
13 分鐘
NGINX 於 2026 年 11 月 18 日釋出開源版 1.30.7(穩定版)和 1.31.9(主線版),修補研究團隊 Xint 稱為 NGINX2Root 的 5 個 NGINX 漏洞。其中 CVE-2026-123007 出在 HTTP/2,可使處理流量的 worker 行程崩潰,符合特定條件時可能遠端執行程式碼。Xint 在測試中另外串接一個 Linux 核心漏洞,展示了取得主機 root 權限及從 Docker 容器逸出的結果。NGINX 安全公告 · Xint 的 NGINX2Root 公開說明
找到第一個漏洞的是 Xint 的研究員。Xint 說,幾天後,自動掃描再找到同批另外 4 個。NGINX 官方另外將 CVE-2026-123633 歸功於 Vexera AI 的 Albert,並在 CVE-2026-113425 列出 Xint 和 Maxim Dounin。這個案例對維運團隊的考驗,在於一次公告就可能同時牽涉公開網站入口、反向代理、郵件代理和主機核心。公司如果要等到下次月會才知道哪個團隊負責,修補程式就算已經發布,曝險還是會持續。Xint 的事件頁 · NGINX 1.31.9 釋出紀錄
我們的看法是,對外服務應該接上能持續讀公告、對資產、追修補結果的防禦 Agent。Agent 拿到的是受控的維運介面,部署權限由既有管線依公司政策核發。把原本分散在幾張表和幾個工單的證據接起來,比讓模型拿著一把全公司的 SSH 金鑰更能縮短曝險。
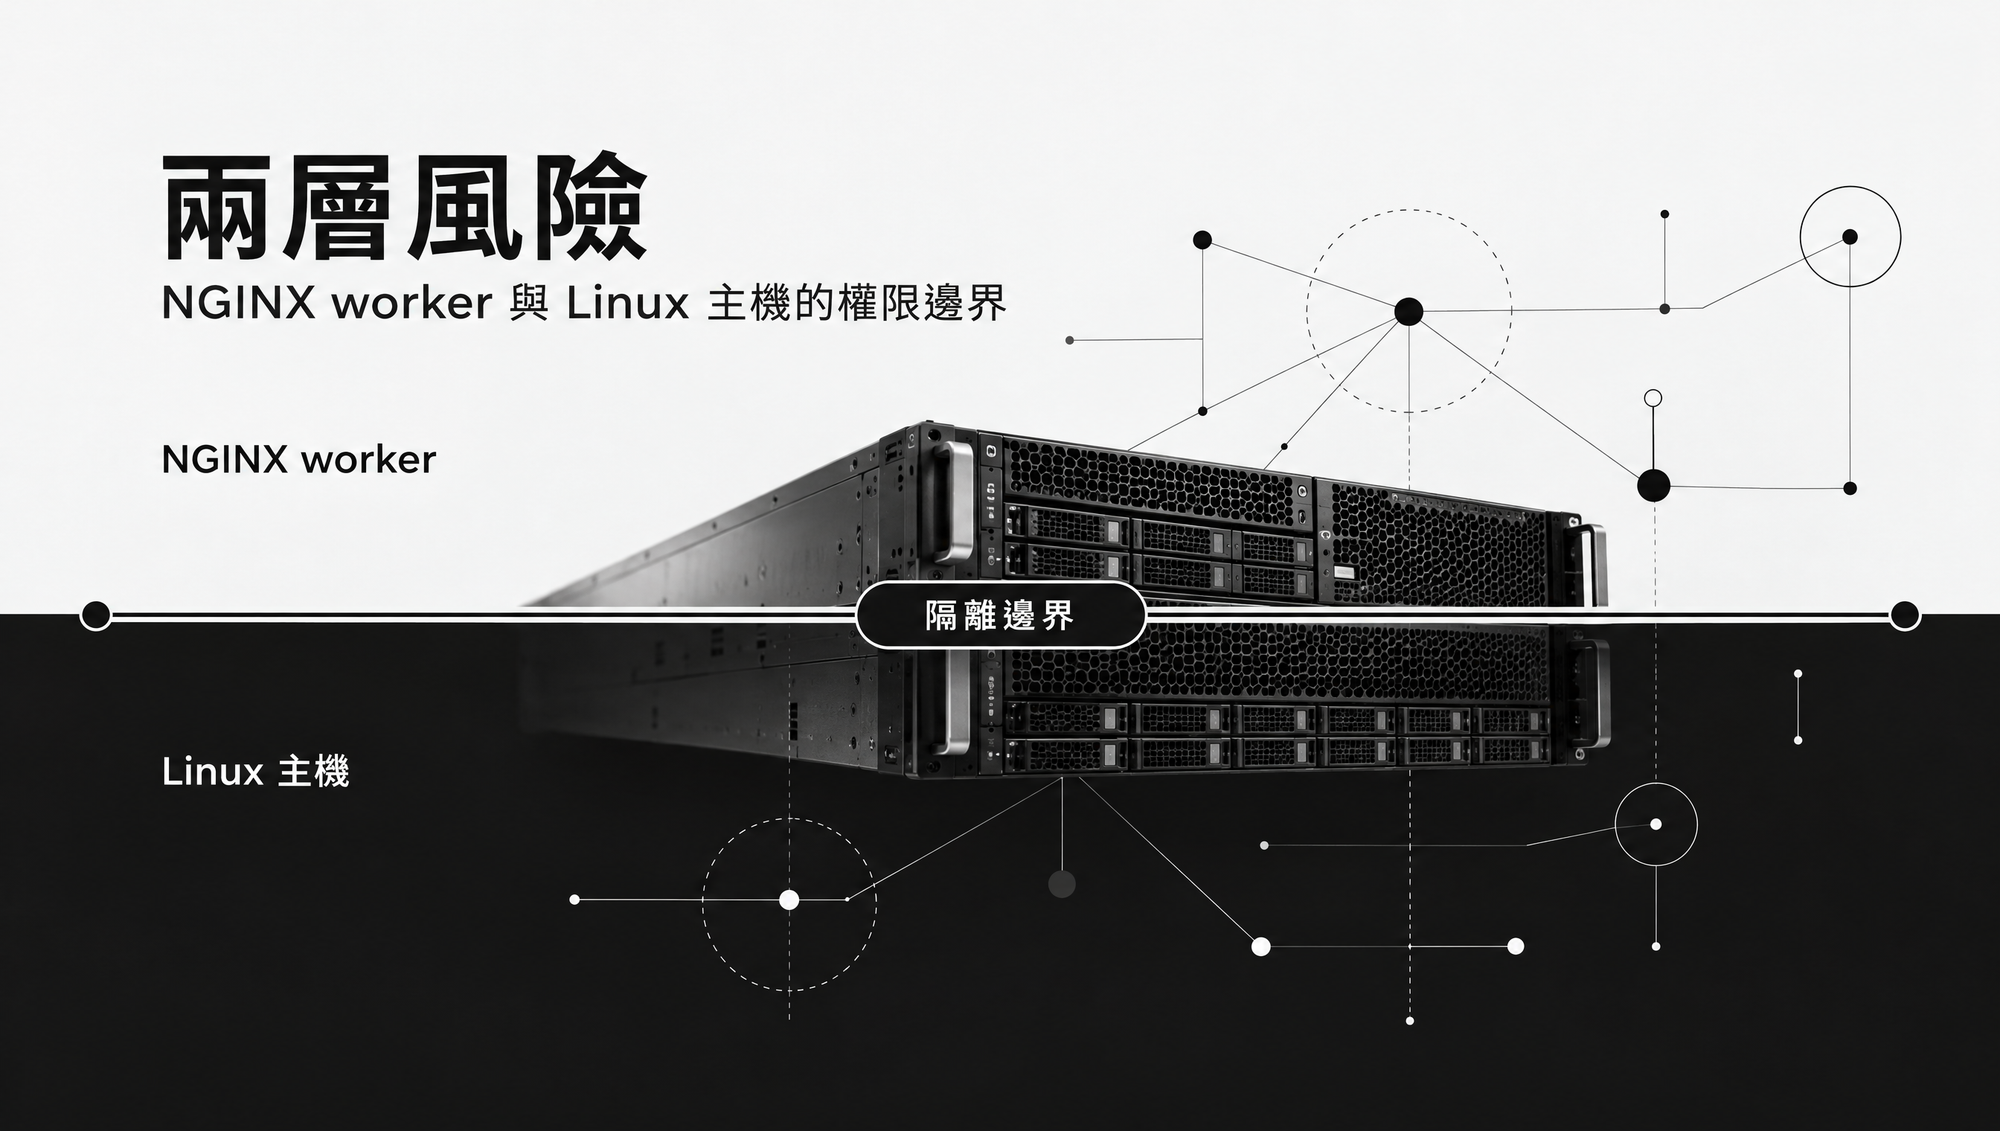
NGINX 的 worker 和 Linux 主機是兩層風險
NGINX 常在應用程式前面接收連線,處理協定後才把請求轉給後端。CVE-2026-123007 發生在 HTTP/2 流量控制,應用程式的登入驗證或 API 邏輯可能尚未接手。F5 將這項風險定位在處理流量的資料平面,指出在 ASLR(位址空間配置隨機化)關閉或可被繞過的情況下,可能遠端執行程式碼。研究團隊在特定環境展示的主機 root,還依賴另一個 Linux 核心漏洞。Xint 在 11 月 18 日的揭露表示,核心修補可用前會保留大部分細節。對值班團隊而言,修補代理程式及追蹤主機核心是兩張應分別驗收的工單。F5 的 CVE-2026-123007 通報
| CVE | 受影響的功能 | 維運要核對的範圍 |
|---|---|---|
| CVE-2026-123007 | HTTP/2 流量控制 | 對外入口與來源站各在哪一層終止 HTTP/2 |
| CVE-2026-123633 | HTTP/2 worker 記憶體安全 | 有轉送後端流量的 HTTP/2 代理與 worker 資源 |
| CVE-2026-121810 | HTTP/3 worker 記憶體安全 | 哪些正式服務啟用 HTTP/3 |
| CVE-2026-123634 | DNS resolver 與子請求 | 有動態解析上游位址的反向代理設定 |
| CVE-2026-113425 | 郵件代理 worker 記憶體安全 | 郵件入口是否使用 NGINX 代理 |
CVE-2026-123007 的上游受影響版本從 1.9.5 到 1.31.8。Xint 在 11 月 10 日透過 Shodan 查到 5,670 萬筆結果,其中 1,194 萬筆回報可辨識的版本。這個子集合裡有 98.9% 落在受影響版本範圍,但掃描結果無法判定 HTTP/2 是否啟用,也看不出 Linux 發行版是否已把修補回補到舊版套件。公司要用套件公告、實際執行版本、啟用功能和網路路徑判定自家曝險。Canonical 在 11 月 19 日釋出了 Ubuntu 的 NGINX 套件公告。用 Ubuntu 套件的團隊要看自己的發行版與套件修訂版。Xint 的事件頁 · Ubuntu 的 NGINX 安全更新
PHP2Shell 到 NGINX2Root 相隔 28 天,OpenSSH 宣布會加快發布修正
PHP 在 10 月 21 日釋出安全更新,處理兩個未經驗證即可觸及的 PHP2Shell 漏洞。Cloudflare 在修補發布前部署防護,也回報看到攻擊流量。OpenSSH 在 11 月 5 日釋出 10.6p2,維護者說近期收到大量安全通報,許多由 AI 找到或協助找出。其中部分通報在真實威脅模型下沒有安全影響,另有一些漏洞被不同研究者各自找到。OpenSSH 因此表示,現階段會更頻繁發布修正。到了 11 月 18 日,NGINX 主線版的同一份更新已列出 10 項安全修正。同一週,Canonical也發布了適用於 Ubuntu 24.04 LTS 的 Azure Linux 核心安全公告,涉及多個子系統。這是另一份核心更新公告,Xint 所提的核心漏洞應透過各自的作業系統供應商另行追蹤。PHP 安全公告 · Cloudflare 的 PHP2Shell 防護說明 · OpenSSH 10.6p2 釋出說明 · Ubuntu 的 Azure 核心安全更新
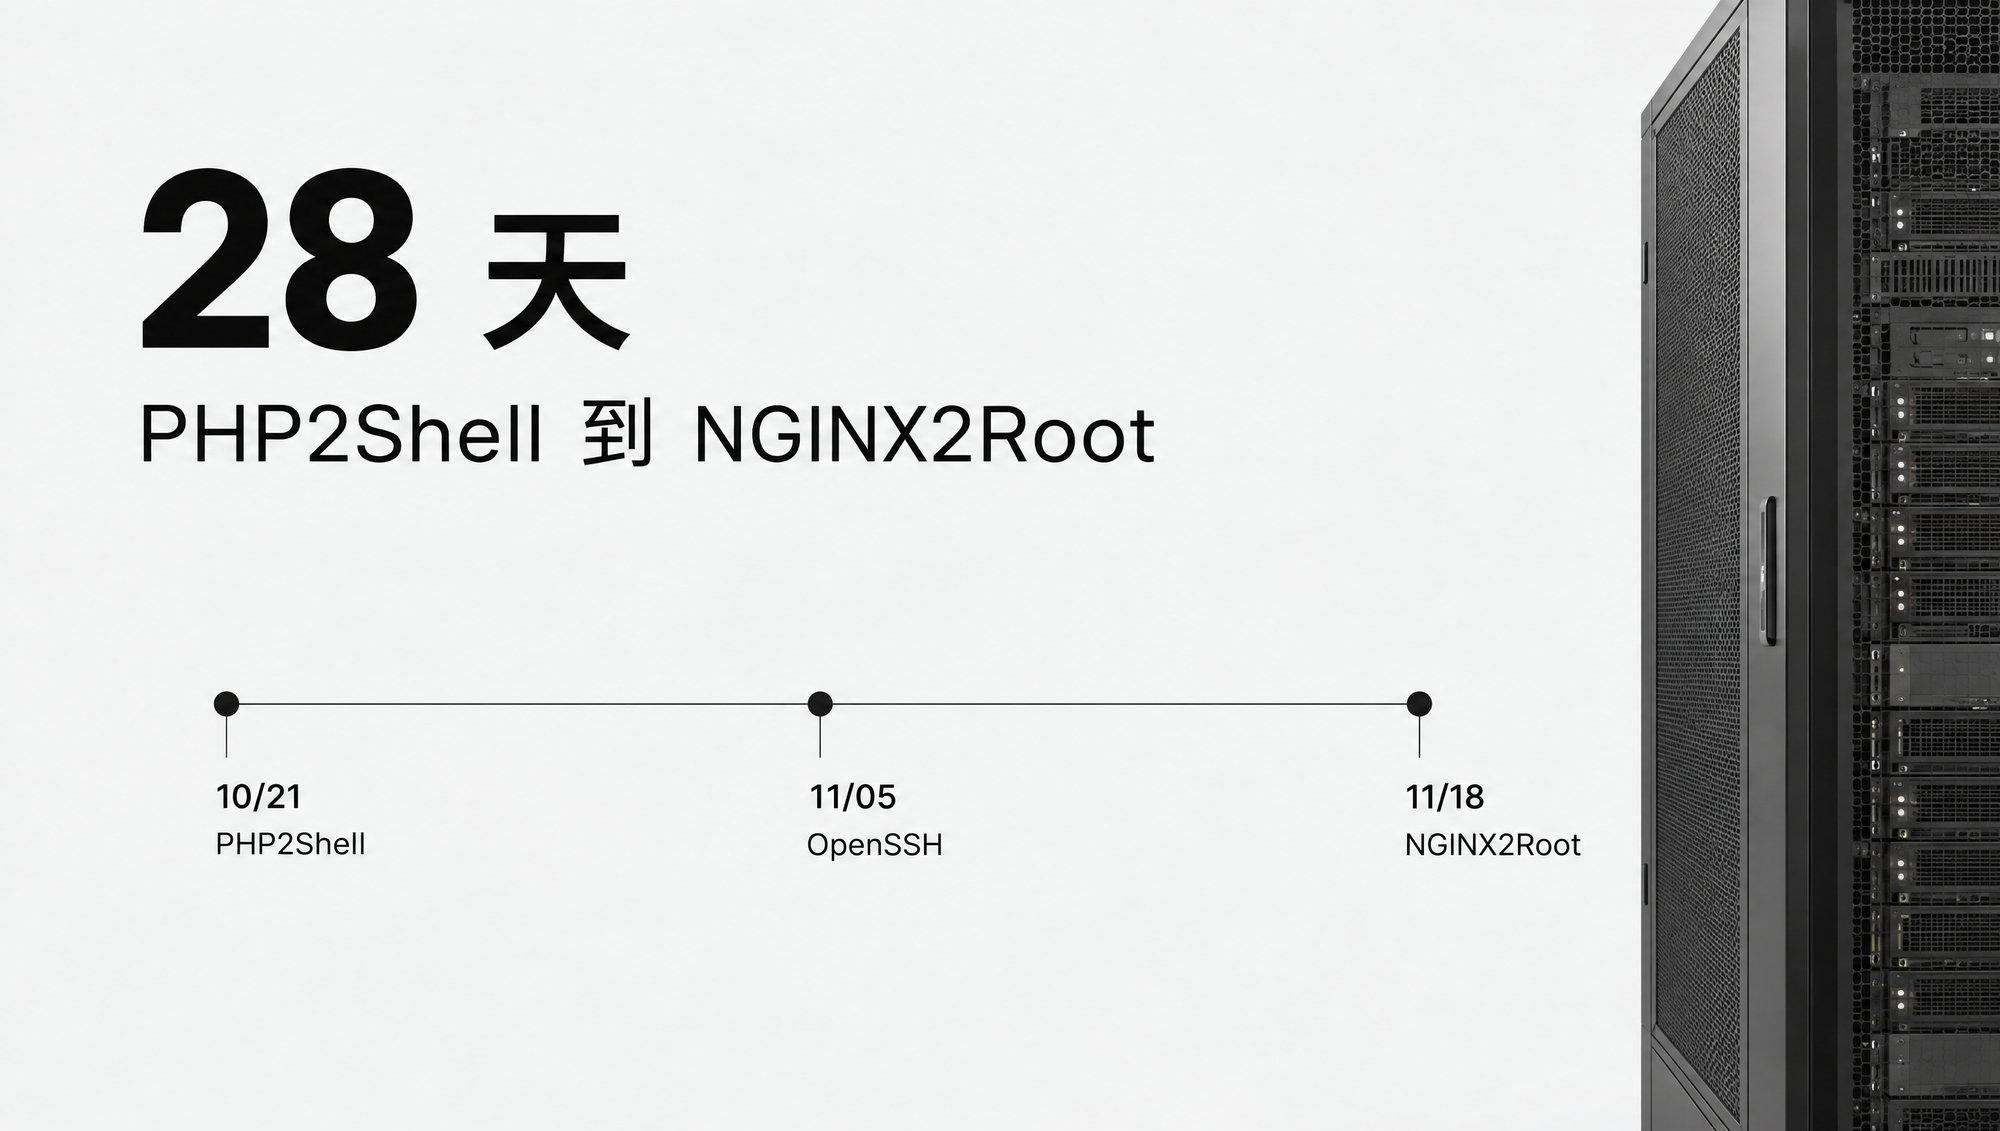
這幾份公告反映的是值班工作的密度。同一個月裡,應用程式執行環境、遠端管理工具和反向代理都可能送來新工作。遇到像 NGINX2Root 這種跨層案例,Linux 核心還會進入另一個發行與重啟流程。若這些產品分屬不同供應商,網管、平台組和代管商要在幾小時內交換的,正是平常散在各處的版本與責任資訊。
防火牆能縮小可連線的範圍,WAF 能攔下它看得到且能辨識的部分流量,端點防護則有機會看到崩潰後的異常行為。三者仍然值得保留。問題在於公開的 443 通常本來就必須放行,而代理程式會在應用程式看到完整請求前處理協定。即使 CDN 在外層終止 HTTP/2,也要核對來源站是否另有對外入口、CDN 到來源站使用何種協定,以及每條路徑由誰管理。暫時關閉受影響入口的 HTTP/2 可以降低兩個 HTTP/2 漏洞的曝險,但要先確認 gRPC 等相依服務,並另行處理 HTTP/3、resolver 和郵件代理。
防禦 Agent 的工作應該追到正式環境的修補證據
每天整理公告只是起點。Agent 應從 NGINX、作業系統發行商和代管平台的官方公告擷取版本與條件,對照正式環境的套件、容器映像、負載平衡器、協定設定與服務負責人。資產或版本證據不全就標成待查。已知有攻擊的訊號可用 CISA KEV 等來源補充,再和網路可達性、業務重要性一起排優先順序。每張工單要能讓接手的人看到是哪條公告、哪些節點、誰能改,以及缺哪一份證據。CISA 已知遭利用漏洞目錄 · NIST 企業修補管理指引
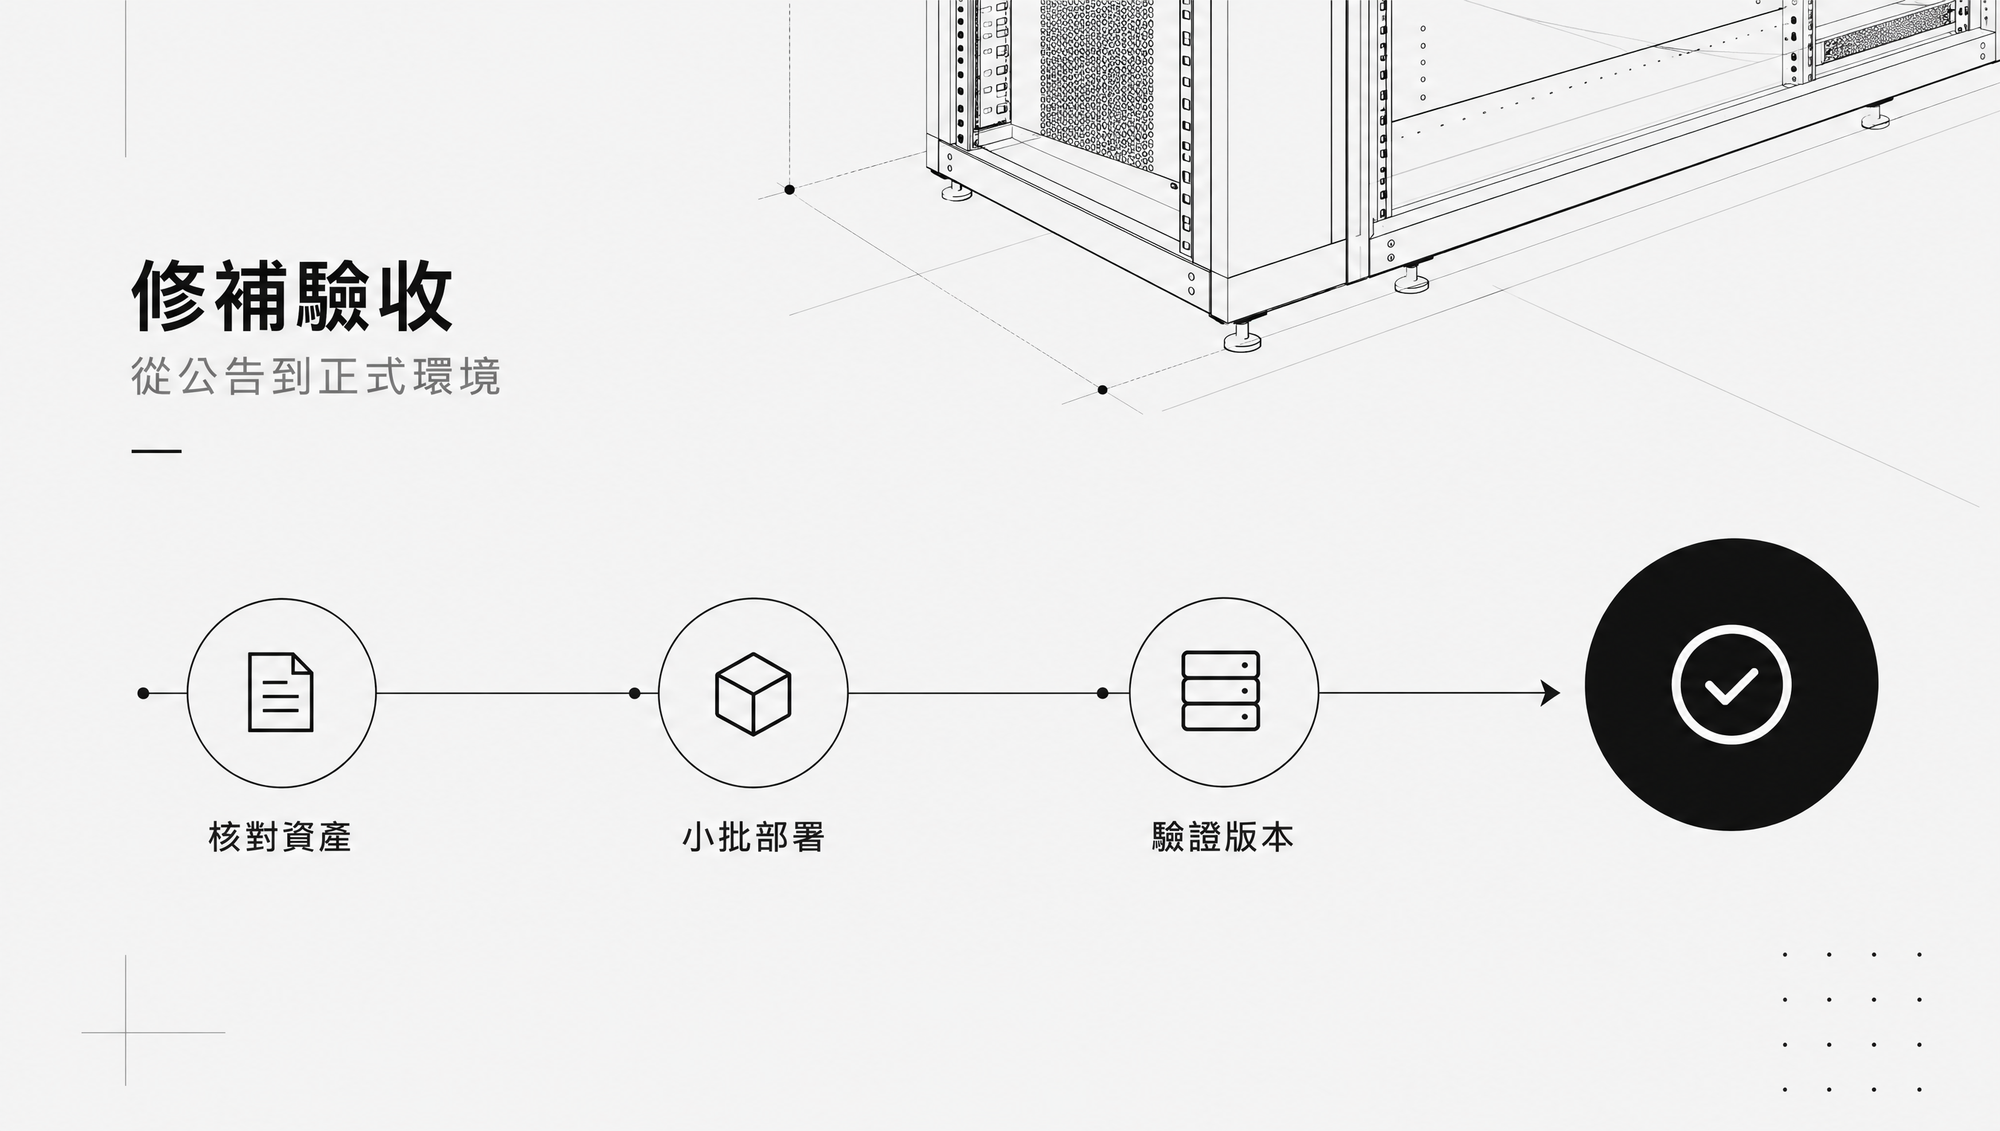
執行上,Agent 以唯讀身分盤點、產生變更單,部署仍由原本的 CI/CD 或修補平台核發短效權限。可預先批准有備援、影響小且回復方式已演練的更新。涉及核心重啟、流量切換或大批節點時,由值班負責人核准,先在少數節點試行,確認健康檢查、連線和錯誤率再擴大。外部公告和日誌只當資料,來源白名單與部署權限由管線驗證,避免公告裡一段文字就左右正式環境。
收尾要看正在服務的行程。替容器建好新映像,要確認舊的工作負載已被替換。核心套件已裝,要確認重啟後真正執行的新核心。若懷疑過去已遭入侵,另開事件調查,保留行程重啟、系統稽核與網路連線紀錄,依影響隔離節點、撤銷可能外洩的憑證。更新能關掉漏洞,清查既有入侵還需要另一套證據。
對有備援的公開服務,可以先把「公告到影響判定」訂在 4 小時內,「判定到第一批上線或降低曝險」訂在當天,再用實際工單調整。月底看第 95 百分位耗時和期限到了還缺驗證的資產數。假如判定半小時就完成,後面卻卡在缺測試、缺備援或沒有人能批准回復,下一筆預算應花在那個卡住的地方。
資料來源
從一條工作流程開始。
釐清值得做的下一步。
留下聯絡方式與問題類型,我們會再透過 Email 了解現況,討論流程、整合與開發範圍。